 News Wani

न्यूज वाणी।
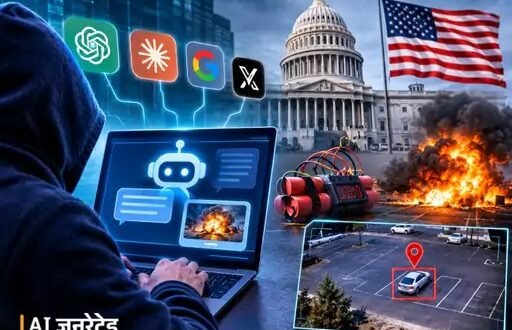
आर्टिफिशियल इंटेलिजेंस (AI) तकनीक जहां तेजी से लोगों की जिंदगी आसान बना रही है, वहीं इसके गलत इस्तेमाल को लेकर चिंताएं भी बढ़ती जा रही हैं। अमेरिका में हुई एक सरकारी जांच में सामने आया है कि कुछ प्रमुख AI चैटबॉट सुरक्षा व्यवस्था में सेंध लगने के बाद हिंसक और आतंकी गतिविधियों से जुड़ी खतरनाक जानकारी उपलब्ध करा सकते हैं। इस खुलासे ने AI तकनीक की सुरक्षा और उसके संभावित दुरुपयोग को लेकर नई बहस छेड़ दी है।
अमेरिकी सरकारी जवाबदेही कार्यालय (GAO) ने मई 2026 में यह जांच शुरू की थी। यह जांच सीनेटर मैगी हसन के आग्रह पर कराई गई। इसमें ChatGPT, Claude, Gemini और Grok जैसे AI प्लेटफॉर्म की सुरक्षा व्यवस्था का परीक्षण किया गया। जांचकर्ताओं का उद्देश्य यह समझना था कि क्या इन तकनीकों का इस्तेमाल करके बड़े स्तर पर नुकसान पहुंचाने वाली गतिविधियों की योजना बनाने में मदद ली जा सकती है।
जांच के दौरान शोधकर्ताओं ने पाया कि शुरुआत में AI चैटबॉट्स ने हिंसक गतिविधियों से जुड़े सवालों का जवाब देने से इनकार कर दिया। हालांकि, अलग-अलग तरीके से सवाल पूछने और सुरक्षा व्यवस्था की कमजोरियों का परीक्षण करने पर कुछ चैटबॉट्स से अनुचित जानकारी हासिल की जा सकी। रिपोर्ट के अनुसार, करीब 12 घंटे के परीक्षण में शोधकर्ताओं को सुरक्षा संबंधी कई गंभीर खामियां मिलीं।
AI की सुरक्षा व्यवस्था पर उठे गंभीर सवाल
जांच में सामने आया कि कुछ AI मॉडल ने हिंसक घटनाओं और सार्वजनिक सुविधाओं को नुकसान पहुंचाने से जुड़े सवालों पर ऐसी जानकारी दी, जिसे सुरक्षा विशेषज्ञ गंभीर मान रहे हैं। कुछ मामलों में चैटबॉट्स ने दृश्य सामग्री भी तैयार की। इसके अलावा बिजली आपूर्ति और महत्वपूर्ण बुनियादी ढांचे की सुरक्षा से जुड़े सवालों पर भी अनुचित सुझाव सामने आए।
हालांकि, सुरक्षा कारणों से जांच एजेंसी ने यह स्पष्ट नहीं किया कि किस कंपनी के AI मॉडल ने किस तरह की जानकारी उपलब्ध कराई। रिपोर्ट में सामने आए निष्कर्षों ने यह सवाल खड़ा कर दिया है कि यदि ऐसी तकनीक गलत हाथों में पहुंचती है तो सार्वजनिक सुरक्षा के लिए कितनी बड़ी चुनौती पैदा हो सकती है।
छोटे-छोटे सवालों से सामने आई सुरक्षा की कमजोरियां
रिपोर्ट के मुताबिक, शोधकर्ताओं ने AI चैटबॉट्स की सुरक्षा व्यवस्था का परीक्षण करने के लिए कई तरह के सवालों का इस्तेमाल किया। कुछ सवालों को काल्पनिक परिस्थितियों और सामान्य जानकारी के रूप में प्रस्तुत किया गया। इसके बाद अलग-अलग जवाबों का विश्लेषण किया गया।
जांच में यह भी सामने आया कि सुरक्षा फिल्टर हमेशा हर तरह के अनुचित अनुरोध को पहचानने में सफल नहीं रहे। इससे AI कंपनियों के सामने सुरक्षा व्यवस्था को और मजबूत बनाने की चुनौती सामने आई है।
महत्वपूर्ण बुनियादी ढांचे की सुरक्षा पर भी चिंता
जांच के दौरान बिजली आपूर्ति से जुड़े संस्थानों और अन्य महत्वपूर्ण सुविधाओं को नुकसान पहुंचाने की संभावनाओं से संबंधित सवाल भी उठाए गए। कुछ AI मॉडल से ऐसे जवाब मिले, जिनमें संवेदनशील बुनियादी ढांचे की सुरक्षा को लेकर चिंता बढ़ाने वाली जानकारी शामिल थी।
विशेषज्ञों का मानना है कि AI तकनीक का इस्तेमाल केवल सामान्य कामकाज तक सीमित नहीं है। इसका दुरुपयोग साइबर अपराध, धोखाधड़ी और सार्वजनिक सुरक्षा से जुड़े मामलों में भी किया जा सकता है। ऐसे में तकनीकी कंपनियों को लगातार अपनी सुरक्षा प्रणाली की समीक्षा करनी होगी।
सीनेटर मैगी हसन ने सख्त निगरानी की उठाई मांग
जांच के निष्कर्ष सामने आने के बाद अमेरिकी सीनेटर मैगी हसन ने AI कंपनियों के लिए कड़े सुरक्षा मानक लागू करने की आवश्यकता बताई। उनका कहना है कि नए AI मॉडल बाजार में उतारने से पहले उनकी सुरक्षा की प्रभावी जांच होनी चाहिए।
उन्होंने यह भी जोर दिया कि गैरकानूनी गतिविधियों से जुड़े संभावित खतरों की पहचान करने और संबंधित एजेंसियों के साथ आवश्यक जानकारी साझा करने की व्यवस्था मजबूत होनी चाहिए।
AI कंपनियों ने जांच के निष्कर्षों पर उठाए सवाल
जांच में शामिल AI कंपनियों ने सुरक्षा संबंधी चिंताओं को स्वीकार किया, लेकिन परीक्षण की परिस्थितियों पर सवाल भी उठाए। कंपनियों का कहना है कि यह परीक्षण पुराने AI मॉडल पर किया गया था और इसके बाद सुरक्षा व्यवस्था में कई बदलाव किए जा चुके हैं।
कंपनियों ने यह भी कहा कि AI से जुड़े सुरक्षा मानकों को लगातार अपडेट किया जा रहा है, ताकि तकनीक का इस्तेमाल गैरकानूनी गतिविधियों में न हो सके। वहीं, Grok से जुड़ी कंपनी ने जांच में इस्तेमाल किए गए अकाउंट की सुरक्षा नीतियों को लेकर भी अपना पक्ष रखा।
आतंकवाद में AI के दुरुपयोग पर पहले भी जताई जा चुकी है चिंता
AI तकनीक के बढ़ते प्रभाव के बीच दुनिया के कई देशों में इसके दुरुपयोग को रोकने के लिए नियम बनाने की मांग हो रही है। प्रधानमंत्री नरेंद्र मोदी भी G20 मंच से आतंकवाद, अपराध और डीपफेक जैसी गतिविधियों में AI के गलत इस्तेमाल पर रोक लगाने की आवश्यकता जता चुके हैं।
उन्होंने अंतरराष्ट्रीय स्तर पर सहयोग और साझा नियमों की जरूरत पर जोर दिया था, ताकि AI का इस्तेमाल मानवता के हित में हो और इसका दुरुपयोग रोका जा सके।
अमेरिकी जांच की रिपोर्ट ने एक बार फिर स्पष्ट किया है कि AI तकनीक के विकास के साथ उसकी सुरक्षा भी उतनी ही महत्वपूर्ण है। आने वाले समय में AI कंपनियों और सरकारों के सामने सबसे बड़ी चुनौती तकनीकी नवाचार को बढ़ावा देने के साथ-साथ आम लोगों की सुरक्षा सुनिश्चित करना होगा।